

CVE-2026-92976: vulnerabilidad XSS almacenado en TAO 2.0 de T-Systems
Se ha publicado oficialmente la vulnerabilidad **CVE-2026-92976**, descubierta por **Cyber Attack**, que afecta a **TAO 2.0 de T-Systems**.
La vulnerabilidad consiste en un **Cross-Site Scripting (XSS) almacenado** que permite a un usuario autenticado introducir contenido HTML o JavaScript malicioso en determinados campos de sus datos personales.
El contenido queda almacenado en la aplicación y puede ejecutarse posteriormente en el navegador de otro usuario cuando este accede a la ficha afectada.
Datos de la vulnerabilidad:
* **CVE:** CVE-2026-92976
* **Tipo:** Cross-Site Scripting (XSS) almacenado
* **Producto afectado:** TAO 2.0
* **Fabricante:** T-Systems
* **CVSS v4.0:** 5.1
* **Severidad:** Media
* **Investigador:** Cayetano de Juan Úbeda
* **Estado:** Corregida
* **Versión corregida:** 2602.0.0
## Divulgación responsable
El hallazgo fue comunicado siguiendo un proceso de divulgación responsable, permitiendo gestionar la vulnerabilidad y publicar la información una vez disponible la correspondiente solución.
Desde Cyber Attack queremos agradecer especialmente a INCIBE-CERT su labor de coordinación y gestión durante todo el proceso de divulgación.
La coordinación entre investigadores de seguridad, fabricantes y organismos como INCIBE-CERT resulta fundamental para que una vulnerabilidad pueda ser comunicada, gestionada y corregida de forma responsable, reduciendo el riesgo para las organizaciones y usuarios afectados.
Asimismo, agradezco personalmente el trato y la gestión realizada por el equipo de INCIBE-CERT durante el proceso.
Referencia oficial:
Aviso de INCIBE-CERT:
El pasado 11/06/2025, notificamos desde Cyber Attack, S.L, una vulnerabilidad descubierta en una administración pública de Almería. Pese a no poder facilitar el nombre, por motivos de privacidad, me gustaría publicar su email de respuesta, pues no siempre las empresas o administraciones se toman a bien una notificación de vulnerabilidad. Desde Cyber Attack, S.L agradecemos de corazón su respuesta y para nosotros ha sido un orgullo, poder colaborar.
“Estimado Sr. De Juan Úbeda: Le agradecemos sinceramente la ampliación de la información remitida, así como el envío del video que documenta los hechos. Hemos recibido correctamente su mensaje y los detalles facilitados, los cuales serán incorporados a la investigación interna que estamos llevando a cabo con carácter urgente y prioritario. Gracias a estos detalles podemos identificar la aplicación que presenta fallos de diseño y que serán inmediatamente remediados. Apreciamos profundamente su actitud responsable, tanto por limitar voluntariamente el acceso a información de terceros como por documentar y reportar la situación de forma respetuosa y constructiva. Sus observaciones técnicas sobre el comportamiento de la aplicación, así como su análisis preliminar, nos resultan de gran utilidad para identificar y corregir cualquier posible fallo de diseño de la aplicación que pueda comprometer la confidencialidad de los datos gestionados. Estamos evaluando exhaustivamente tanto la posible brecha como sus implicaciones en el sistema, especialmente en lo relativo al cumplimiento del Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD). En caso de confirmarse una vulnerabilidad en la aplicación con impacto real sobre la privacidad de las personas, se adoptarán sin demora las medidas correctoras oportunas y, si procede, se notificará a la Agencia Española de Protección de Datos dentro del plazo legalmente establecido. Agradecemos también su ofrecimiento de colaboración y la disposición de su empresa, que tendremos en cuenta si en algún momento se considerara oportuno ampliar el diálogo técnico. Una vez finalizada la investigación, y siempre en función del alcance real del incidente, valoraremos su contribución conforme al procedimiento interno y a los criterios de buenas prácticas en ciberseguridad y cooperación ciudadana. Por último, queremos reiterarle nuestro agradecimiento y compromiso de mantenerle informado, en la medida que nos permita la normativa aplicable. Reciba un cordial saludo, Saludos cordiales.»
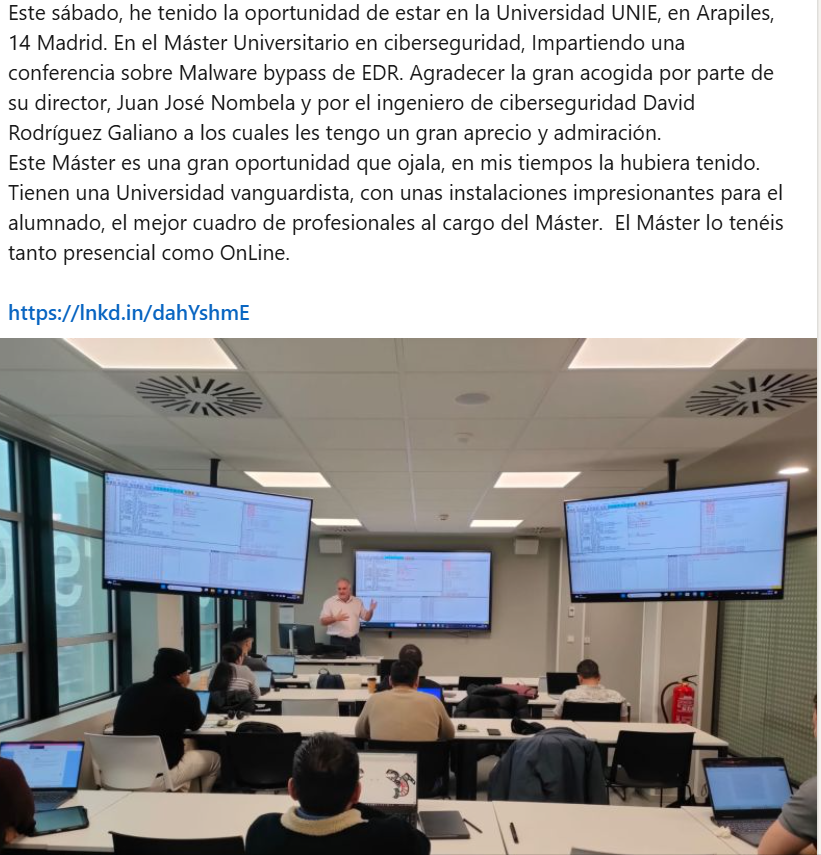
Conferencia de concienciación, en la Cámara De Comercio De Palencia.
Artículo sobre Phishing, levanta tu propio servidor SMTP
Revista SIC, Bibliografía.